فهرست مطالب
- آیا سایت هکشده واقعاً قابل بازیابی است؟
- آیا داشتن بکاپ، بازیابی سایت هکشده را سادهتر میکند؟
- آیا بدون بکاپ هم امکان بازیابی سایت وجود دارد؟
- از کجا بفهمیم سایت هک شده و چه نشانههایی دارد؟
- آیا افت ناگهانی رتبه گوگل میتواند نشانه هک شدن سایت باشد؟
- چگونه صفحات اسپم و URLهای ایجادشده توسط هکر را پیدا کنیم؟
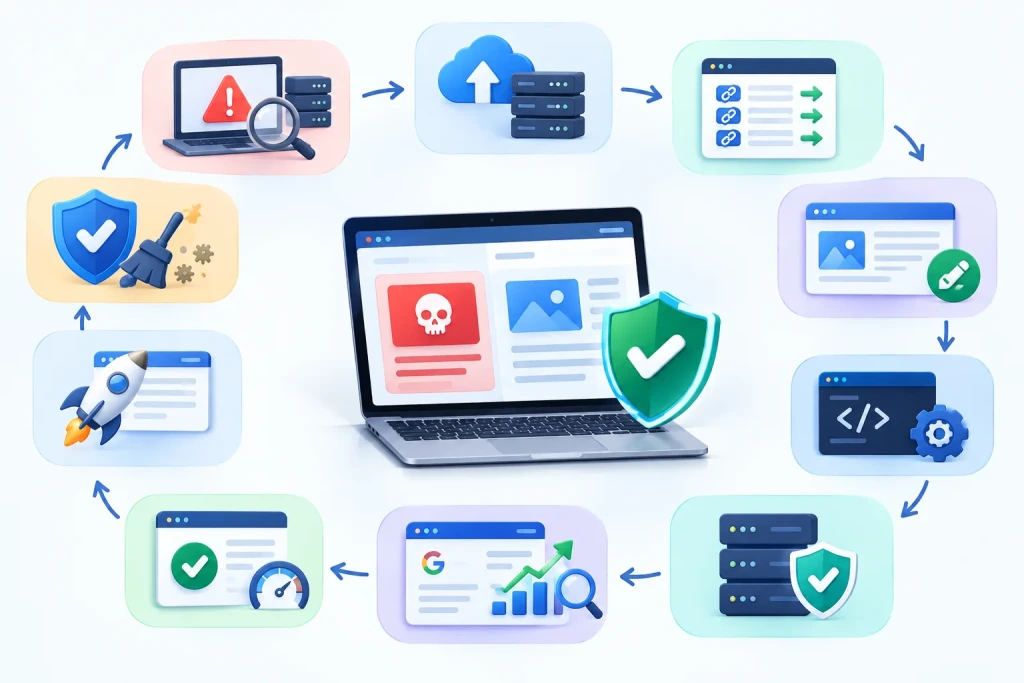
- برای بازیابی سایت هکشده چه مراحلی باید انجام داد؟
- چگونه سایت هکشده را ایزوله و مسیر نفوذ را شناسایی کنیم؟
- چگونه فایلها و دیتابیس آلوده را پاکسازی کنیم؟
- چگونه بعد از پاکسازی، امنیت سایت را دوباره بررسی کنیم؟
- هک شدن سایت چه تأثیری بر سئو و رتبه گوگل دارد؟
- آیا هک شدن سایت باعث حذف صفحات از نتایج گوگل میشود؟
- چگونه هشدار امنیتی گوگل را بعد از بازیابی سایت برطرف کنیم؟
- چگونه سئوی سایت را بعد از هک دوباره ارزیابی کنیم؟
- چگونه بعد از بازیابی سایت از هک مجدد جلوگیری کنیم؟
- آیا بهروزرسانی CMS و افزونهها از هک مجدد جلوگیری میکند؟
- چگونه بکاپ حرفهای برای جلوگیری از نابودی اطلاعات سایت ایجاد کنیم؟
- چگونه مانیتورینگ امنیتی و سئویی را بعد از بازیابی فعال کنیم؟
- آیا استفاده از WAF میتواند ریسک هک مجدد را کاهش دهد؟
- جدول مراحل بازیابی سایت هکشده
- جمعبندی کاربردی
- سوالات متداول
هک شدن سایت یکی از جدیترین اتفاقاتی است که میتواند هم امنیت کسبوکار و کاربران و هم اعتبار دامنه در موتورهای جستوجو را تحت تأثیر قرار دهد. با این حال، هک شدن به معنای از بین رفتن دائمی سایت نیست و در بسیاری از موارد میتوان با یک فرآیند اصولی، بازیابی سایت را انجام داد.
در تیک4، بررسی این موضوع باید فقط از زاویه بازگرداندن فایلها یا نصب مجدد CMS انجام نشود؛ زیرا یک سایت هکشده ممکن است همزمان دارای کد مخرب، صفحات اسپم، حسابهای کاربری غیرمجاز، تغییرات دیتابیس و آسیبهای سئویی باشد. بنابراین بازیابی واقعی زمانی اتفاق میافتد که علاوه بر پاکسازی، مسیر نفوذ نیز شناسایی و برطرف شود.
«اگر سایت هک شده باشد، باید مشکل امنیتیای که اجازه داده سایت آلوده شود برطرف شود؛ در غیر این صورت احتمال آلوده شدن مجدد وجود دارد.»
راهنمای Google درباره سایت هکشده و هشدار امنیتی
آیا سایت هکشده واقعاً قابل بازیابی است؟
در اغلب موارد، پاسخ مثبت است؛ اما میزان موفقیت بازیابی به نوع حمله، مدتزمان حضور مهاجم، گستردگی تغییرات، وضعیت بکاپ و نحوه مدیریت زیرساخت بستگی دارد. هکر ممکن است تنها چند فایل را تغییر داده باشد یا به بخشهای مختلف سایت، دیتابیس، حسابهای مدیریتی و حتی سرور دسترسی پیدا کرده باشد. گوگل نیز هک را فقط به تغییر ظاهر سایت محدود نمیداند و مواردی مانند تزریق کد، ایجاد صفحات اسپم، تغییر محتوا و ریدایرکت مخرب را نیز در دسته محتوای هکشده قرار میدهد. بنابراین «بازیابی سایت» باید یک فرآیند چندمرحلهای باشد، نه صرفاً بازگرداندن یک نسخه پشتیبان.
آیا داشتن بکاپ، بازیابی سایت هکشده را سادهتر میکند؟
بله. داشتن یک بکاپ سالم و متعلق به قبل از زمان نفوذ میتواند فرآیند بازیابی را به شکل قابلتوجهی سادهتر کند. اگر فایلها و دیتابیس سایت در یک نقطه زمانی سالم ذخیره شده باشند، تیم فنی میتواند محیط آلوده را بررسی کرده و در صورت مناسب بودن شرایط، نسخه سالم را بازگردانی کند. با این حال، بازگردانی بکاپ بهتنهایی همیشه کافی نیست.
اگر مهاجم از یک آسیبپذیری موجود در افزونه، قالب، CMS، رمز عبور یا تنظیمات سرور وارد شده باشد، همان نقطه ضعف همچنان وجود خواهد داشت. در این حالت ممکن است سایت چند ساعت یا چند روز بعد دوباره آلوده شود. گوگل نیز تأکید میکند که برای جلوگیری از آلودگی مجدد، باید مشکل امنیتیای که اجازه نفوذ را داده است برطرف کرد.
به همین دلیل، بکاپ باید بخشی از برنامه بازیابی باشد، نه تمام آن. بهترین سناریو معمولاً شامل بازگردانی نسخه سالم، بهروزرسانی سیستم، تغییر اطلاعات دسترسی، بررسی فایلها و دیتابیس و سپس انجام ارزیابی امنیتی است.
آیا بدون بکاپ هم امکان بازیابی سایت وجود دارد؟
نبود بکاپ سالم، کار را دشوارتر میکند اما لزوماً به معنی نابودی سایت نیست. در این شرایط باید ابتدا محدوده آلودگی مشخص شود. فایلهای اصلی CMS، قالبها، افزونهها، فایلهای آپلودشده، دیتابیس، حسابهای کاربری و تنظیمات سرور باید بررسی شوند تا مشخص شود مهاجم چه تغییراتی ایجاد کرده است.
در بعضی حملات، هکر فقط صفحات جدید یا کدهایی خاص را به سایت اضافه میکند؛ در برخی موارد نیز تغییرات عمیقتری در دیتابیس یا فایلهای سیستم ایجاد میشود. گوگل نمونههایی مانند Code Injection، Content Injection و URL Injection را از انواع حملات مرتبط با سایتهای هکشده معرفی میکند.
در چنین شرایطی، بازسازی بخشهای آلوده با نسخههای اصلی CMS، حذف فایلهای مشکوک، پاکسازی دیتابیس و بازیابی محتوای معتبر میتواند بخشی از فرآیند باشد. برای سایتهای تجاری یا پروژههای بزرگ، استفاده از متخصص امنیت وب معمولاً ریسک حذف اشتباه دادهها یا باقی ماندن Backdoor را کاهش میدهد.
از کجا بفهمیم سایت هک شده و چه نشانههایی دارد؟
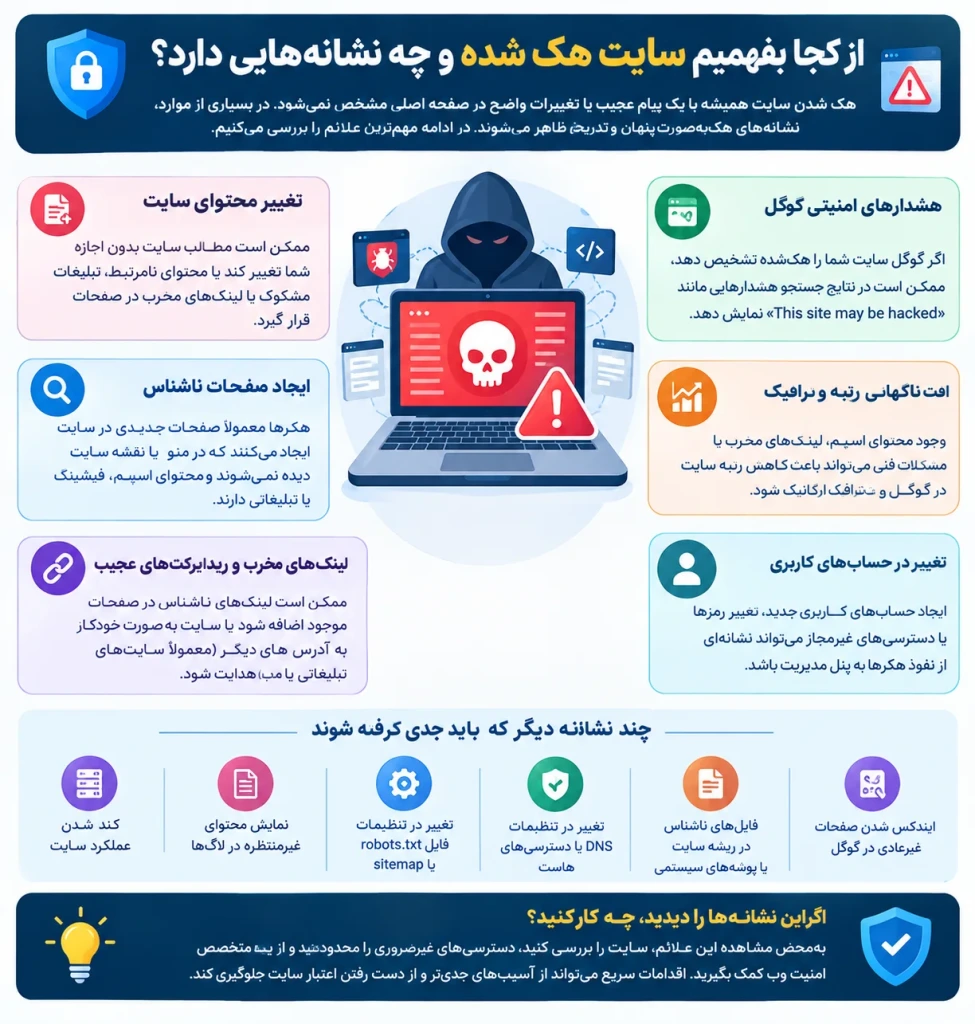
تشخیص سریع هک اهمیت زیادی دارد، زیرا هرچه کد یا محتوای مخرب مدت بیشتری روی سایت باقی بماند، احتمال آسیب به کاربران، اعتبار برند و وضعیت جستوجوی سایت افزایش پیدا میکند. نشانه هک همیشه تغییر صفحه اصلی یا نمایش یک پیام عجیب نیست. گاهی سایت برای مدیر کاملاً طبیعی دیده میشود، اما در نتایج گوگل صفحات ناشناخته، کلمات کلیدی نامرتبط یا ریدایرکتهای مشکوک مشاهده میشود. حتی ممکن است هکر از روشهایی مانند Cloaking استفاده کند تا محتوای مخرب فقط در شرایط خاص برای موتور جستوجو یا برخی کاربران نمایش داده شود.
آیا افت ناگهانی رتبه گوگل میتواند نشانه هک شدن سایت باشد؟
افت رتبه بهتنهایی اثبات نمیکند که سایت هک شده است؛ زیرا کاهش رتبه میتواند دلایل متعددی مانند تغییر الگوریتم، افت کیفیت محتوا، مشکلات فنی یا افزایش رقابت داشته باشد. با این حال، افت ناگهانی و غیرعادی رتبه در کنار نشانههای دیگری مانند صفحات اسپم، ریدایرکتهای ناشناس یا هشدار امنیتی باید جدی گرفته شود.
گوگل برای سایتهایی که دارای محتوای هکشده هستند ممکن است هشدار امنیتی نمایش دهد یا دسترسی کاربر را با یک صفحه هشدار مواجه کند. گزارش Security Issues در Search Console یکی از مهمترین منابع بررسی چنین مشکلاتی است.
برای تحلیل سئویی، باید تغییرات Organic Traffic، صفحات ایندکسشده، Queryهای غیرمرتبط، URLهای جدید، Crawlها و وضعیت صفحات مهم را بررسی کرد. جستوجوی site:domain.com همراه با کلمات غیرمرتبط نیز میتواند در شناسایی صفحات تزریقشده کمککننده باشد. با این حال، این روش جایگزین بررسی فنی کامل نیست.
چگونه صفحات اسپم و URLهای ایجادشده توسط هکر را پیدا کنیم؟
یکی از روشهای رایج حملات، ایجاد صفحات جدید در سایت است. این صفحات ممکن است محتوای اسپم، لینکهای مخرب، تبلیغات غیرمجاز یا حتی محتوای فیشینگ داشته باشند. مشکل مهم این است که ممکن است این URLها در منوی سایت دیده نشوند و فقط از طریق موتور جستوجو، Sitemap یا لینکهای داخلی و خارجی قابل کشف باشند.
در Search Console میتوان گزارش Security Issues را بررسی کرد. گوگل در این گزارش نمونهای از URLهای آسیبدیده را نمایش میدهد، اما تصریح میکند که این فهرست لزوماً کامل نیست. بنابراین بررسی نباید فقط به URLهای نمایشدادهشده در گزارش محدود شود.
همچنین میتوان با جستوجوی site: در گوگل و مقایسه URLهای شناختهشده سایت با URLهای غیرعادی، صفحات مشکوک را شناسایی کرد. بررسی Sitemap، لاگهای سرور، دیتابیس و فایلهای سایت نیز میتواند اطلاعات بیشتری درباره زمان و گستردگی حمله ارائه کند.
برای بازیابی سایت هکشده چه مراحلی باید انجام داد؟
بازیابی حرفهای باید از یک فرآیند کنترلشده پیروی کند. اشتباه رایج این است که مدیر سایت بلافاصله فایلها را حذف یا CMS را دوباره نصب کند، بدون اینکه بداند مهاجم چگونه وارد شده و چه بخشهایی را تغییر داده است. چنین اقدامی ممکن است بخشی از شواهد را از بین ببرد یا حتی باعث شود Backdoor باقیمانده دوباره سایت را آلوده کند. Google Search Console و سرویس میزبانی باید همزمان در فرآیند بررسی مورد استفاده قرار گیرند. Cloudflare نیز در راهنمای بازیابی سایت هکشده، هماهنگی با ارائهدهنده هاست، حذف محتوای مخرب و سپس رسیدگی به هشدارهای گوگل را توصیه میکند.
چگونه سایت هکشده را ایزوله و مسیر نفوذ را شناسایی کنیم؟
اولین اقدام باید جلوگیری از ادامه حمله باشد. بسته به شرایط، ممکن است لازم باشد سایت موقتاً از دسترس عمومی خارج شود، دسترسیهای مدیریتی محدود شود یا محیط آلوده از نسخه سالم جدا شود. سپس باید بررسی شود مهاجم از چه مسیری وارد شده است.
مسیر نفوذ میتواند شامل افزونه آسیبپذیر، قالب قدیمی، نسخه قدیمی CMS، رمز عبور افشاشده، حساب مدیریتی ناامن، تنظیمات اشتباه سرور یا آسیبپذیری در یک سرویس جانبی باشد. تغییر رمز عبور بدون شناسایی نقطه ورود کافی نیست؛ زیرا اگر آسیبپذیری اصلی باقی بماند، امکان نفوذ مجدد وجود دارد.
در این مرحله بهتر است اطلاعات مربوط به زمان حمله، فایلهای تغییرکرده، لاگها، حسابهای جدید و تغییرات دیتابیس حفظ شود. این اطلاعات برای فهمیدن محدوده حمله و جلوگیری از تکرار آن ارزش زیادی دارد.
چگونه فایلها و دیتابیس آلوده را پاکسازی کنیم؟
پاکسازی باید سیستماتیک باشد. ابتدا فایلهای اصلی CMS، قالب و افزونهها با نسخههای معتبر و رسمی مقایسه شوند. فایلهای ناشناس، اسکریپتهای مشکوک و تغییرات غیرمنتظره باید بررسی شوند. در دیتابیس نیز باید حسابهای کاربری، تنظیمات، محتوای تزریقشده و رکوردهای غیرعادی بررسی شوند.
یکی از خطرناکترین اشتباهات، حذف یک فایل مشکوک بدون بررسی ارتباط آن با سایر بخشهای حمله است. برخی حملات چندین نقطه دسترسی ایجاد میکنند تا در صورت حذف یکی، مهاجم بتواند دوباره وارد شود.
اگر نسخه سالم و قابل اعتماد وجود داشته باشد، بازگردانی فایلها یا بخشهای آسیبدیده از آن میتواند گزینه مناسبی باشد. Google نیز برای برخی سناریوهای هک، جایگزینی فایلهای آسیبدیده با آخرین بکاپ سالم یا حذف محتوای اسپم را بهعنوان بخشی از فرآیند پاکسازی مطرح میکند.
چگونه بعد از پاکسازی، امنیت سایت را دوباره بررسی کنیم؟
پاک شدن محتوای مخرب به معنای پایان فرآیند نیست. پس از پاکسازی باید بررسی شود که آیا حساب ناشناس، کلید دسترسی، فایل مخرب، Cron Job یا Backdoor دیگری باقی مانده است یا خیر.
همچنین باید تمام رمزهای عبور مهم، از جمله حسابهای مدیریت سایت، هاست، FTP/SFTP، دیتابیس و سرویسهای متصل تغییر کنند. احراز هویت دومرحلهای نیز برای حسابهای حساس میتواند یک لایه امنیتی مهم ایجاد کند.
CMS، قالبها و افزونهها باید به نسخههای پشتیبانیشده و بهروز ارتقا پیدا کنند. Cloudflare نیز بهروزرسانی CMS و افزونهها، محافظت از صفحه ورود مدیریت و استفاده از WAF را از اقدامات مهم کاهش ریسک حملات بعدی میداند.
هک شدن سایت چه تأثیری بر سئو و رتبه گوگل دارد؟
هک فقط یک مشکل امنیتی نیست؛ میتواند مستقیماً به عملکرد ارگانیک سایت آسیب بزند. هکر ممکن است صفحات جدید ایجاد کند، محتوای موجود را تغییر دهد، لینکهای مخرب اضافه کند، کاربران را به دامنههای دیگر منتقل کند یا حتی سیگنالهای فنی مانند Canonical را دستکاری کند. گوگل نیز اعلام کرده است که برخی حملات میتوانند ریدایرکتهای مخرب یا Canonicalهای دستکاریشده ایجاد کنند.
اگر سایت برای مدتی طولانی آلوده بماند، ممکن است اعتماد کاربران کاهش پیدا کند و صفحات سایت با هشدارهای امنیتی مواجه شوند. بنابراین بازیابی سئو باید در کنار بازیابی امنیت انجام شود و پس از پاکسازی، وضعیت ایندکس، URLها، Redirectها، Canonical، Sitemap و صفحات مهم بررسی شود.
آیا هک شدن سایت باعث حذف صفحات از نتایج گوگل میشود؟
ممکن است چنین اتفاقی رخ دهد، اما شدت آن به نوع حمله و وضعیت سایت بستگی دارد. گوگل تلاش میکند محتوای هکشده را از نتایج جستوجو دور نگه دارد، زیرا این محتوا میتواند برای کاربران خطرناک یا گمراهکننده باشد. در نتیجه، یک سایت هکشده ممکن است با هشدار امنیتی، افت دیدهشدن یا مشکلات مربوط به برخی URLها مواجه شود.
این موضوع بهخصوص زمانی جدیتر میشود که هکر صدها یا هزاران صفحه اسپم ایجاد کرده باشد. حتی پس از پاکسازی، ممکن است موتور جستوجو برای پردازش مجدد تمام URLها به زمان نیاز داشته باشد.
بنابراین نباید انتظار داشت بلافاصله پس از حذف Malware تمام رتبهها به وضعیت قبل بازگردند. باید صفحات اصلی را بررسی، URLهای غیرمجاز را مدیریت، Sitemap سالم را ارسال و وضعیت Crawl و Indexing را در Search Console پایش کرد.
چگونه هشدار امنیتی گوگل را بعد از بازیابی سایت برطرف کنیم؟
پس از پاکسازی کامل، باید به Search Console مراجعه و گزارش Security Issues را بررسی کرد. اگر تمام مشکلات شناساییشده برطرف شده باشند، میتوان درخواست بررسی مجدد یا Request Review را ارسال کرد.
گوگل صراحتاً توصیه میکند که پیش از درخواست بررسی، کل سایت پاک و ایمن شده باشد؛ زیرا اصلاح چند صفحه بهتنهایی کافی نیست. در گزارش امنیتی نیز تأکید شده است که درخواست بررسی باید بعد از رفع تمام مشکلات ثبت شود و توضیح داده شود چه اقداماتی برای رفع مشکل انجام شده است.
نکته مهم این است که فرآیند بررسی میتواند چند روز تا چند هفته زمان ببرد. بنابراین بعد از درخواست بررسی، باید از ارسال مکرر درخواستهای جدید خودداری کرد و وضعیت سایت را پایش کرد.
چگونه سئوی سایت را بعد از هک دوباره ارزیابی کنیم؟
بعد از رفع مشکل امنیتی، یک SEO Audit کامل ضروری است. باید وضعیت صفحات مهم قبل و بعد از حمله مقایسه شود. مواردی مانند رتبه کلمات کلیدی، Organic Traffic، صفحات ایندکسشده، خطاهای Crawl، وضعیت Canonical، Redirectها، Sitemap، Robots.txt و لینکهای داخلی باید بررسی شوند.
همچنین باید صفحات اسپم ایجادشده توسط مهاجم شناسایی و وضعیت آنها مدیریت شود. اگر ساختار URL تغییر کرده باشد، باید Redirectهای صحیح ایجاد شود. در مهاجرتهای URL نیز گوگل بر اهمیت Redirect درست، Sitemap و مانیتورینگ Search Console تأکید میکند.
هدف این مرحله صرفاً برگشتن به شرایط قبل نیست؛ بلکه باید اطمینان حاصل شود که سایت پس از بازیابی از نظر فنی، امنیتی و سئویی پایدار است.
چگونه بعد از بازیابی سایت از هک مجدد جلوگیری کنیم؟
بازیابی سایت زمانی کامل است که احتمال تکرار حمله نیز کاهش پیدا کند. اگر فقط Malware حذف شود ولی افزونه آسیبپذیر، رمز عبور ضعیف یا دسترسی اضافی همچنان باقی بماند، مهاجم ممکن است دوباره همان مسیر را پیدا کند. به همین دلیل، پس از بازیابی باید یک برنامه امنیتی دائمی ایجاد شود. این برنامه باید شامل بهروزرسانی منظم، پشتیبانگیری، کنترل دسترسی، مانیتورینگ، WAF و بررسی دورهای آسیبپذیریها باشد. برای سایتهایی که وابستگی بالایی به ترافیک ارگانیک دارند، امنیت باید بخشی از استراتژی SEO Technical محسوب شود، نه یک فعالیت جداگانه.
آیا بهروزرسانی CMS و افزونهها از هک مجدد جلوگیری میکند؟
بهروزرسانی منظم یکی از مهمترین اقدامات پیشگیرانه است، زیرا نسخههای قدیمی نرمافزار ممکن است دارای آسیبپذیریهای شناختهشده باشند. با این حال، بهروزرسانی بهتنهایی تضمین امنیت نیست.
باید قبل از بهروزرسانی، سازگاری نسخه جدید با قالب، افزونهها و زیرساخت بررسی شود و بهتر است ابتدا از سایت نسخه پشتیبان تهیه شود. افزونهها و قالبهایی که دیگر توسط توسعهدهنده پشتیبانی نمیشوند نیز باید با گزینههای معتبر جایگزین شوند.
Cloudflare در راهنمای امنیتی خود نیز بر استفاده از آخرین نسخه CMS و بهروزرسانی افزونهها تأکید کرده است.
برای تیمهای سئو نیز این موضوع اهمیت دارد، زیرا یک افزونه آسیبپذیر فقط یک مشکل فنی نیست؛ بلکه میتواند به صفحات ایندکسشده، محتوا، Redirectها و اعتبار دامنه آسیب بزند.
چگونه بکاپ حرفهای برای جلوگیری از نابودی اطلاعات سایت ایجاد کنیم؟
بکاپ باید بخشی از زیرساخت سایت باشد، نه اقدامی که فقط پس از وقوع مشکل انجام شود. یک سیستم مناسب میتواند نسخههایی از فایلها و دیتابیس را در بازههای زمانی مشخص ذخیره کند و ترجیحاً نسخههای پشتیبان را در محیطی جدا از سرور اصلی نگه دارد.
همچنین باید فرآیند بازیابی بکاپ بهصورت دورهای آزمایش شود. داشتن یک فایل Backup که هیچوقت تست نشده، تضمین نمیکند که در زمان بحران قابل استفاده باشد.
برای سایتهای مهم، بهتر است چند نقطه بازیابی وجود داشته باشد تا در صورت کشف دیرهنگام آلودگی، مجبور نباشیم تنها از آخرین نسخه استفاده کنیم. نگهداری نسخههای متعدد همچنین امکان مقایسه تغییرات و پیدا کردن نزدیکترین نسخه سالم به زمان حمله را افزایش میدهد.
چگونه مانیتورینگ امنیتی و سئویی را بعد از بازیابی فعال کنیم؟
مانیتورینگ باعث میشود مشکل قبل از تبدیل شدن به یک بحران بزرگتر شناسایی شود. در بخش امنیتی میتوان تغییرات فایلها، ورودهای غیرعادی، ایجاد کاربران جدید، خطاهای سرور و فعالیتهای مشکوک را پایش کرد.
در بخش SEO نیز باید تغییرات ناگهانی در تعداد صفحات ایندکسشده، URLهای جدید، افت شدید کلیکهای ارگانیک، صفحات 404، Redirectهای غیرمنتظره و Queryهای غیرمرتبط بررسی شوند.
Search Console یکی از ابزارهای مهم این فرآیند است، زیرا گزارش Security Issues میتواند نشانههایی از هک، Malware یا محتوای خطرناک را نشان دهد.
ترکیب مانیتورینگ امنیت و SEO یک مزیت مهم دارد: تیم سایت فقط زمانی متوجه حمله نمیشود که کاربران گزارش مشکل بدهند، بلکه میتواند نشانههای غیرعادی را در مراحل اولیه شناسایی کند.
آیا استفاده از WAF میتواند ریسک هک مجدد را کاهش دهد؟
WAF یا Web Application Firewall میتواند یک لایه حفاظتی بین ترافیک ورودی و وبسرور ایجاد کند و برخی درخواستهای مخرب را شناسایی یا مسدود کند. با این حال، WAF نباید بهعنوان جایگزین بهروزرسانی نرمافزار، کنترل دسترسی یا امنیت حسابهای مدیریتی در نظر گرفته شود.
Cloudflare استفاده از قوانین مدیریتشده WAF، بهروزرسانی CMS و افزونهها و محافظت از صفحه ورود مدیریت را در میان اقدامات کاهش ریسک حملات قرار میدهد.
بهترین رویکرد، استفاده از دفاع چندلایه است. یعنی اگر یک لایه شکست خورد، لایههای دیگر بتوانند احتمال موفقیت حمله را کاهش دهند. این مدل برای سایتهایی که درآمد، برند یا ترافیک قابلتوجهی از موتورهای جستوجو دریافت میکنند، اهمیت بیشتری دارد.
جدول مراحل بازیابی سایت هکشده
| مرحله | اقدام اصلی | هدف | اولویت |
|---|---|---|---|
| تشخیص | بررسی علائم و Security Issues | مشخص کردن نوع حمله | بسیار بالا |
| ایزولهسازی | محدود کردن دسترسی و کنترل سایت | جلوگیری از ادامه حمله | بسیار بالا |
| بررسی | تحلیل فایلها، دیتابیس و لاگها | شناسایی مسیر نفوذ | بسیار بالا |
| پاکسازی | حذف Malware و محتوای غیرمجاز | بازگرداندن سایت به وضعیت سالم | بسیار بالا |
| بازیابی | استفاده از بکاپ سالم یا بازسازی | بازگرداندن دادهها | بالا |
| ایمنسازی | تغییر رمزها و رفع آسیبپذیری | جلوگیری از نفوذ مجدد | بسیار بالا |
| بررسی SEO | کنترل URL، Index، Canonical و Redirect | کاهش آسیب سئویی | بالا |
| Google Review | درخواست بررسی امنیتی | رفع هشدارهای گوگل | بالا |
| مانیتورینگ | پایش مداوم امنیت و SEO | شناسایی حملات بعدی | دائمی |
جمعبندی کاربردی
بله، بازیابی سایت هکشده در بسیاری از موارد کاملاً امکانپذیر است؛ اما بازیابی واقعی با بازگرداندن یک Backup یا حذف چند فایل مشکوک تفاوت دارد. ابتدا باید سایت ایزوله شود، نوع حمله و مسیر نفوذ مشخص شود، فایلها و دیتابیس پاکسازی شوند و سپس دسترسیها، رمزهای عبور، CMS، افزونهها و زیرساخت امنیتی اصلاح شوند.
از نگاه SEO نیز فرآیند هنوز تمام نشده است. صفحات اسپم، URLهای تزریقشده، Redirectهای مخرب، Canonicalهای دستکاریشده، مشکلات Indexing و هشدارهای Search Console باید بررسی شوند. گوگل توصیه میکند پس از رفع کامل مشکلات امنیتی، درخواست بررسی ثبت شود. (Google Help)
بنابراین بهترین رویکرد این است که امنیت، بازیابی و SEO را یک پروژه واحد در نظر بگیریم. تیمهای دیجیتال مارکتینگ نیز باید پس از حادثه، علاوه بر بازگرداندن سایت، وضعیت ترافیک ارگانیک، رتبهها و صفحات ایندکسشده را تا رسیدن به ثبات پایش کنند.
سوالات متداول
آیا سایت هکشده قابل بازیابی است؟
بله. در بسیاری از موارد میتوان سایت را با پاکسازی فایلها و دیتابیس، رفع آسیبپذیری، تغییر دسترسیها و بازیابی نسخه سالم به وضعیت پایدار برگرداند.
اگر بکاپ نداشته باشیم، سایت قابل بازیابی است؟
بله، اما فرآیند پیچیدهتر میشود. باید فایلها، دیتابیس، لاگها و تغییرات ایجادشده توسط مهاجم بررسی و بخشهای سالم سایت بازسازی شوند.
آیا هک شدن سایت باعث افت رتبه گوگل میشود؟
ممکن است. ایجاد صفحات اسپم، تزریق محتوا، ریدایرکت مخرب یا نمایش محتوای خطرناک میتواند به وضعیت حضور سایت در جستوجو آسیب بزند. (Google Developers)
بعد از پاکسازی سایت چگونه هشدار «This site may be hacked» را حذف کنیم؟
ابتدا تمام مشکلات امنیتی را برطرف کنید، سپس در Search Console گزارش Security Issues را بررسی کرده و در صورت آماده بودن سایت، درخواست بررسی ثبت کنید. (Google Help)
آیا فقط نصب مجدد وردپرس مشکل هک را حل میکند؟
خیر. اگر مسیر نفوذ مانند افزونه آسیبپذیر، رمز عبور افشاشده یا تنظیمات ناامن باقی بماند، احتمال آلوده شدن مجدد وجود دارد.
بعد از بازیابی سایت چه مواردی را از نظر SEO بررسی کنیم؟
وضعیت Indexing، صفحات اسپم، Sitemap، Robots.txt، Canonical، Redirectها، خطاهای Crawl، رتبه کلمات کلیدی و Organic Traffic باید بررسی شوند.
برچسب ها:
/ ۵
رای ثبت شده
امتیاز خود را ثبت کنید...