یادداشت
7 نشانه آلودگی سایت که مدیران وبسایت نباید نادیده بگیرند
برای حذف ایمن بدافزار سایت، ابتدا نشانههای آلودگی را بررسی و شواهد و نسخه پشتیبان را حفظ کنید. سپس فایلها، پایگاه داده، افزونهها، قالبها و دسترسیهای مشکوک را ارزیابی و پاکسازی کنید. پس از رفع علت نفوذ، رمزها را تغییر دهید، نرمافزارها را بهروزرسانی کنید و سایت را دوباره اسکن کنید. اگر گوگل هشدار امنیتی داده است، پس از پاکسازی کامل درخواست بازبینی ثبت کنید. پایش منظم و رفع آسیبپذیری اولیه، از بازگشت آلودگی جلوگیری میکند.
آلودگی سایت همیشه با تغییر ظاهری صفحه اصلی مشخص نمیشود. گاهی مهاجم کدهای مخرب را در فایلهای قالب، افزونهها یا پایگاه داده پنهان میکند و تنها در شرایط خاص آنها را اجرا میکند. بنابراین، تشخیص باید بر اساس چند نشانه و بررسی فنی انجام شود. هدف این مرحله، تعیین محدوده آلودگی و شناسایی نشانههای قابلبررسی است؛ نه حذف عجولانه فایلهایی که ممکن است برای عملکرد سایت ضروری باشند.
مهمترین نشانههای آلودگی سایت کداماند؟
ریدایرکت کاربران به صفحات ناشناس، ایجاد صفحات اسپم، نمایش تبلیغات غیرمجاز، ساخت حسابهای مدیریتی ناشناس، تغییر فایلها و ارسال ایمیلهای مشکوک از نشانههای احتمالی نفوذ هستند. هشدار مرورگر یا گزارش امنیتی گوگل نیز میتواند به شناسایی مشکل کمک کند.
برای بررسی، رفتار سایت را در صفحات مختلف و دستگاههای گوناگون ارزیابی کنید و زمان مشاهده نشانهها را ثبت کنید. سپس فایلهای تازهتغییریافته، کاربران جدید و گزارشهای دسترسی سرور را بررسی کنید. هر نشانه بهتنهایی اثبات قطعی بدافزار نیست؛ تشخیص نهایی باید با اسکن امنیتی و تحلیل فنی انجام شود.
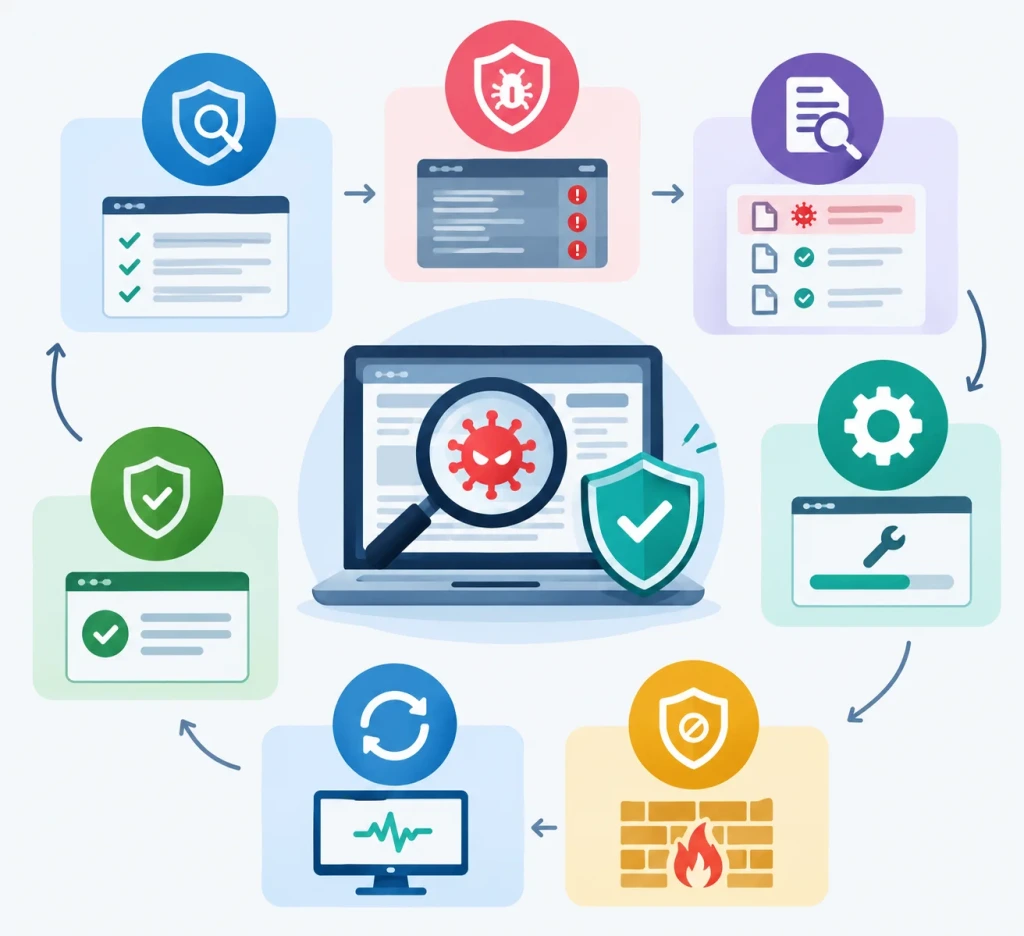
چگونه از ابزارهای امنیتی برای تشخیص آلودگی استفاده کنیم؟
ابتدا گزارش Security Issues در Google Search Console را بررسی کنید. این گزارش ممکن است نمونه URLهای آلوده یا نوع مشکل امنیتی شناساییشده را نشان دهد. در کنار آن، از اسکنر امنیتی معتبر در سطح سایت و در صورت نیاز ابزارهای سمت سرور استفاده کنید. اسکنرهای عمومی ممکن است بعضی آلودگیهای پنهان را تشخیص ندهند؛ بنابراین نتیجه پاکبودن یک اسکن به معنای امنیت کامل نیست.
در راهنمای رسمی WordPress.org درباره سایتهای هکشده توصیه شده است نشانههای نفوذ مستند و سایت با چند روش بررسی شود. همچنین، در صورت احتمال سرقت اطلاعات ورود، دستگاههایی را که برای مدیریت سایت استفاده شدهاند از نظر بدافزار بررسی کنید.
پیش از حذف بدافزار سایت چه اقداماتی ضروری است؟
پاکسازی بدون آمادهسازی میتواند باعث از دست رفتن اطلاعات یا نابودی شواهد نفوذ شود. پیش از تغییر فایلها، وضعیت سایت را ثبت کنید، نسخه پشتیبان تهیه کنید و با میزبان سایت درباره احتمال آلودگی حساب میزبانی یا سرور هماهنگ شوید. اگر سایت اطلاعات حساس کاربران را نگهداری میکند، ممکن است لازم باشد دسترسی عمومی یا قابلیتهای آسیبدیده موقتاً محدود شوند. این اقدامات باید متناسب با شدت حادثه و با هدف کاهش آسیب انجام شوند.
چگونه نسخه پشتیبان ایمن تهیه کنیم؟
از فایلهای سایت، پایگاه داده و تنظیمات ضروری نسخه پشتیبان تهیه کنید؛ اما نسخه موجود را بدون بررسی، سالم فرض نکنید. نسخه پشتیبان باید در محلی جداگانه و با دسترسی محدود ذخیره شود تا در صورت نفوذ به سرور اصلی، از بین نرود. تاریخ نسخهها را ثبت کنید و نسخههای قدیمیتر را نیز برای یافتن نقطه زمانی پیش از آلودگی در نظر بگیرید.
از پاککردن فوری فایلهای مشکوک خودداری کنید؛ ممکن است بررسی آنها برای تشخیص مسیر نفوذ ضروری باشد. اگر شواهد نشان میدهد مهاجم هنوز دسترسی فعال دارد، ابتدا از طریق میزبان یا متخصص امنیت دسترسی را مهار کنید. در سایتهای حساس، نسخهای از محیط آلوده را برای تحلیل فنی حفظ کنید، اما آن را بدون ایزولهسازی دوباره در دسترس عموم قرار ندهید.
چگونه بدافزار سایت را بهصورت ایمن شناسایی و حذف کنیم؟
روش پاکسازی به نوع آلودگی، فناوری سایت و میزان دسترسی مهاجم بستگی دارد. در سایتهای وردپرسی، فایلهای هسته، افزونهها، قالبها، فایلهای پیکربندی و پایگاه داده باید بررسی شوند. در سایتهای اختصاصی نیز کد برنامه، وابستگیها، وظایف زمانبندیشده و تنظیمات سرور اهمیت دارند. حذف یک فایل مشکوک بدون بررسی ارتباط آن با سایر بخشها ممکن است آلودگی را باقی بگذارد یا عملکرد سایت را مختل کند.
کدام فایلها و بخشهای سایت باید بررسی شوند؟
فایلهای هسته، افزونهها، قالبها، فایلهای پیکربندی و فایلهایی که اخیراً تغییر کردهاند را با نسخه سالم و معتبر مقایسه کنید. در وردپرس، وجود فایلهای ناشناس در مسیرهای حساس، تغییر غیرمنتظره فایلهای اصلی و کدهای مبهم یا رمزگذاریشده بدون دلیل مشخص، نیازمند بررسی تخصصی است. بااینحال، هر کد فشرده یا فایل ناشناس الزاماً مخرب نیست.
از نسخههای رسمی و قابلاعتماد برای جایگزینی فایلهای آلوده استفاده کنید و افزونهها یا قالبهای نامعتبر و بدون پشتیبانی را حذف کنید. پایگاه داده را نیز از نظر کاربران ناشناس، محتوای تزریقشده، لینکهای اسپم و تغییرات غیرمجاز بررسی کنید. اگر به مهارت فنی کافی دسترسی ندارید، پاکسازی دستی فایلها و پایگاه داده را به متخصص بسپارید تا دادههای سالم ناخواسته حذف نشوند.
چه زمانی بازیابی نسخه پشتیبان بهتر از پاکسازی دستی است؟
اگر نسخه پشتیبان مربوط به زمان پیش از نفوذ باشد و سلامت آن بررسی شود، بازیابی میتواند راهی مؤثر برای بازگرداندن سایت باشد. بااینحال، بازیابی بهتنهایی آسیبپذیری اولیه را برطرف نمیکند؛ اگر همان افزونه آسیبپذیر، رمز عبور افشاشده یا دسترسی ناامن باقی بماند، احتمال آلودگی مجدد وجود دارد.
پیش از بازیابی، نسخه سالم را در محیطی کنترلشده بررسی کنید، نرمافزارها را به نسخههای امن ارتقا دهید و اطلاعات ورود را تغییر دهید. پس از بازگردانی نیز اسکن مجدد، بررسی حسابهای مدیریتی و پایش لاگها ضروری است. اگر هیچ نسخه سالمی وجود ندارد یا آلودگی به سرور و حسابهای دیگر گسترش یافته است، از میزبان یا متخصص پاسخگویی به رخداد کمک بگیرید.
پس از پاکسازی چگونه مشکلات امنیتی و سئوی سایت را برطرف کنیم؟
پایان عملیات حذف، پایان رسیدگی به حادثه نیست. باید علت نفوذ برطرف شود، دسترسیهای مشکوک لغو شوند و سایت از نظر فایلها، حسابها و رفتار صفحات دوباره بررسی شود. اگر گوگل سایت را ناامن تشخیص داده باشد، رفع هشدار نیز بخشی از فرایند بازیابی است. بهتر است نتیجه هر اقدام ثبت شود تا تیم فنی بتواند در صورت مشاهده نشانههای جدید، تغییرات اخیر را سریعتر بررسی کند.
چگونه از نفوذ مجدد جلوگیری کنیم؟
همه رمزهای عبور مرتبط را از دستگاهی سالم تغییر دهید؛ از جمله حسابهای مدیریت، میزبانی، پایگاه داده و پروتکلهای انتقال فایل. نشستهای فعال را باطل کنید، کلیدهای امنیتی را در صورت نیاز بازتولید کنید و احراز هویت چندمرحلهای را فعال کنید. سپس هسته، افزونهها، قالبها و وابستگیها را بهروزرسانی کنید و دسترسی کاربران را به حداقل سطح موردنیاز کاهش دهید.
در نقل به مضمون از راهنمای امنیتی WordPress.org، پس از پاکسازی باید مسیر نفوذ نیز شناسایی شود تا مهاجم نتواند دوباره از همان ضعف استفاده کند. برای جزئیات بیشتر، راهنمای امنیت و سختسازی وردپرس را بررسی کنید. همچنین، نسخه پشتیبان منظم، ثبت رخدادها، پایش تغییر فایلها و بررسی دورهای دسترسیها را به برنامه نگهداری سایت اضافه کنید.
چگونه هشدار امنیتی گوگل را پس از پاکسازی رفع کنیم؟
پس از اطمینان از پاکسازی کامل، گزارش Security Issues را در Google Search Console بررسی کنید و مطمئن شوید مشکلات گزارششده و علت اصلی آنها برطرف شدهاند. سپس در همان بخش، در صورت وجود گزینه مربوط، درخواست بازبینی ثبت کنید و توضیح دهید چه اقداماتی انجام شده است. درخواست بازبینی پیش از تکمیل پاکسازی ممکن است به رفع هشدار منجر نشود.
راهنمای رسمی گوگل درباره بازیابی سایت هکشده و هشدارهای امنیتی توضیح میدهد که مالک سایت باید مشکل را رفع و سپس درخواست بررسی ارسال کند. پس از آن، وضعیت ایندکس، صفحات اسپم، ریدایرکتها و ترافیک ارگانیک را پایش کنید. رفع هشدار به معنی بازگشت فوری رتبهها نیست؛ بازیابی عملکرد جستوجو ممکن است زمانبر باشد.
جدول راهنمای تشخیص و پاکسازی بدافزار سایت
| نشانه یا مشکل | اقدام پیشنهادی |
|---|---|
| ریدایرکت ناشناس | بررسی کد، تنظیمات سرور و فایلهای پیکربندی |
| صفحات اسپم در گوگل | بررسی URLها، پایگاه داده و گزارش امنیتی |
| حساب مدیریتی ناشناس | لغو دسترسی، تغییر رمزها و بررسی لاگها |
| فایلهای مشکوک | مقایسه با نسخه سالم و بررسی تخصصی |
| هشدار امنیتی گوگل | پاکسازی کامل و درخواست بازبینی |
| آلودگی مجدد پس از بازیابی | بررسی آسیبپذیری اولیه و دسترسیهای باقیمانده |
جمعبندی کاربردی
حذف بدافزار سایت به یک فرایند کامل نیاز دارد: تشخیص آلودگی، ثبت شواهد، تهیه نسخه پشتیبان، پاکسازی فایلها و پایگاه داده، بستن مسیر نفوذ و بررسی مجدد امنیت. در تیک4، توصیه کاربردی این است که پاکسازی را صرفاً یک اقدام مقطعی نبینید؛ پایش مستمر، بهروزرسانی و مدیریت دسترسیها برای حفظ امنیت و کاهش ریسک سئو ضروریاند.
سوالات متداول
ریدایرکتهای ناشناس، صفحات اسپم، حسابهای جدید و هشدارهای امنیتی از نشانههای احتمالی هستند. با اسکن امنیتی، بررسی لاگها و Google Search Console آنها را ارزیابی کنید.
خیر. افزونه میتواند به شناسایی برخی آلودگیها کمک کند، اما ممکن است همه فایلهای مخرب، دسترسیهای پنهان یا مشکلات سرور را پیدا نکند.
خیر. ابتدا باید سایت پاکسازی شود و هشدارهای امنیتی رفع شوند. بازگشت ترافیک و رتبه به عوامل مختلف و زمان پردازش مجدد گوگل بستگی دارد.
در بسیاری از موارد بله؛ اما روش مناسب به نوع آلودگی و وضعیت نسخه پشتیبان بستگی دارد. پیش از هر تغییر، نسخه پشتیبان تهیه کنید.
رمزهای مدیریت سایت، میزبانی، پایگاه داده و حسابهای انتقال فایل را تغییر دهید و نشستهای فعال را لغو کنید. اگر ایمیل یا دستگاه مدیریتی نیز در معرض خطر بوده، آن را بررسی کنید.
اگر مهاجم دسترسی مدیریتی یا سرور دارد، آلودگی بازمیگردد، دادههای حساس در معرض خطرند یا مسیر نفوذ مشخص نیست، رسیدگی تخصصی ضروری است.
7 اصل طراحی صفحه اصلی که مسیر خرید مشتری را سادهتر میکند
طراحی صفحه اصلی مؤثر، ترکیبی از پیام روشن، پیشنهاد ارزش مشخص، ناوبری ساده، CTA هدفمند، اعتمادسازی و تجربه موبایل مناسب است. برای موفقیت در…
از خزش تا ایندکس: چگونه موانع فنی سئو سایت را برطرف کنیم؟
رفع مشکلات خزش و ایندکس با تشخیص دقیق علت آغاز میشود. Google Search Console و URL Inspection ابزارهای اصلی بررسی وضعیت صفحات هستند. پس…
۷ اشتباه رایج در متا تایتل نویسی که جذابیت نتیجه جستجو را کاهش میدهند
متا تایتل عنوانی است که به گوگل در ساخت عنوان نتیجه جستجو کمک میکند و متا دیسکریپشن خلاصهای از محتوای صفحه ارائه میدهد. برای…